泄漏检测 · 2026 年 9 月
◉ 视频实录
ZoogVPN 泄漏检测:三台服务器的 DNS,外加 WebRTC
一个 VPN 如果只是转发了流量,却让解析服务器或浏览器把你是谁说出去,那它就在唯一的本职工作上失败了。常见的失手方式有两种:DNS 查询跑出隧道,或者浏览器的 WebRTC 直接暴露你的地址。不专门去查,这两件事都看不见。我们在三台服务器上查了。
DNS:连接前后
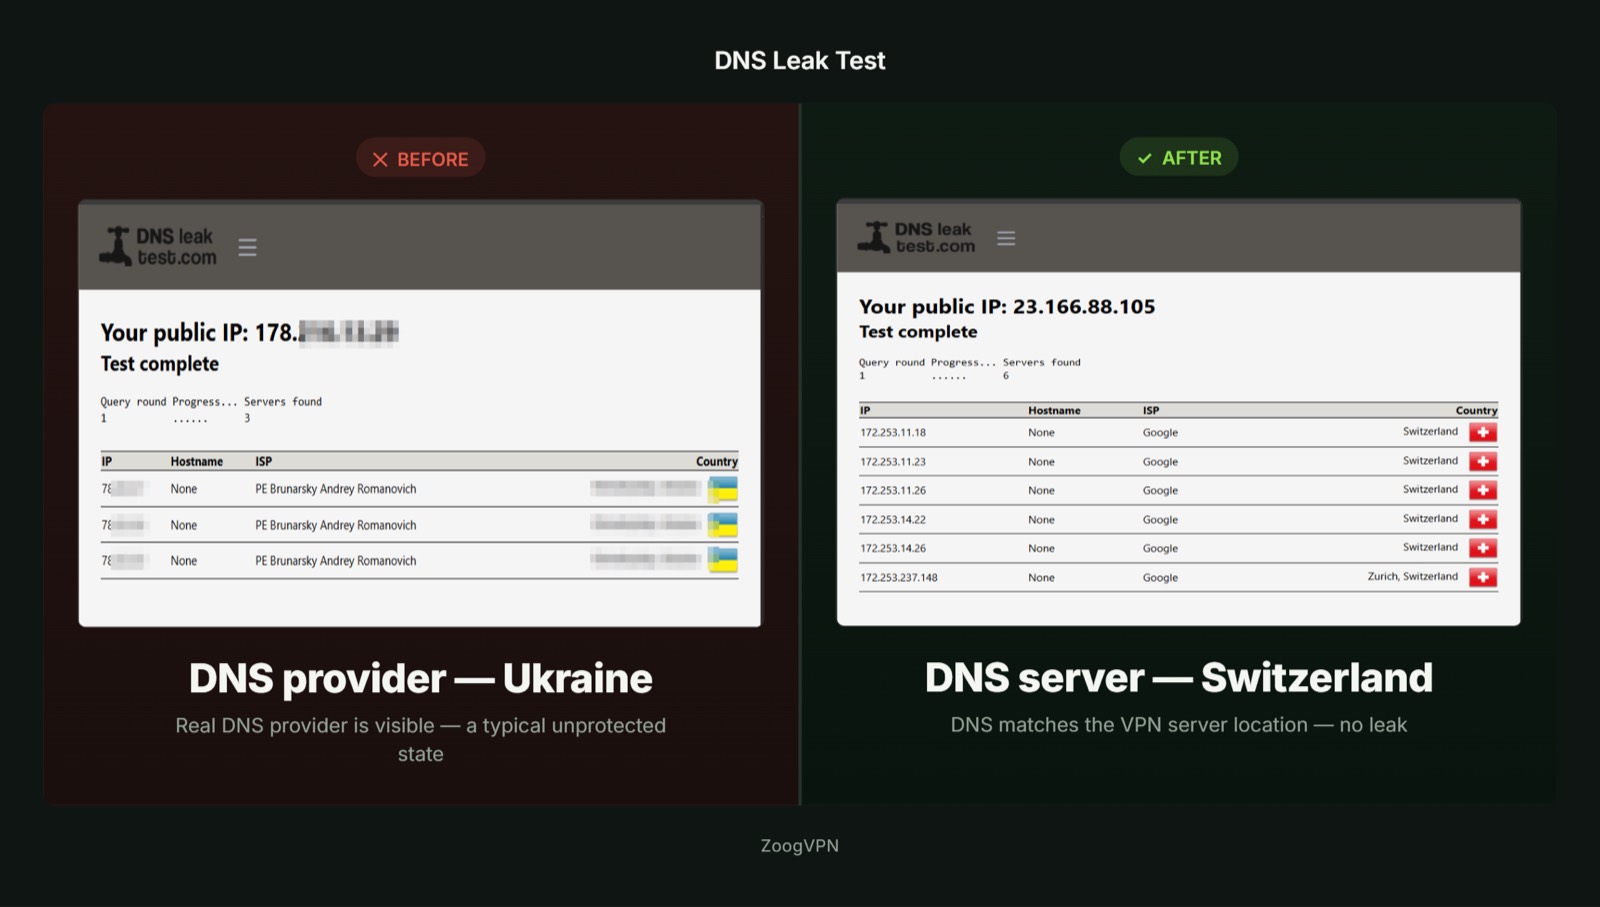
左栏就是 DNS 泄漏真实的样子:真实公网 IP,加上三台属于某家具名乌克兰 ISP 的解析服务器。你访问的任何网站都能看到这些。右栏是连上瑞士服务器后的结果:六台解析服务器全部位于瑞士,与所选位置一致。受保护的测试里,没有任何乌克兰的痕迹残留。
同一项测试在德国服务器上的实录,是边测边录而非事后拼接:先是未受保护的解析服务器,然后连接,再重新测试一次,页面转而迎接法兰克福出口。
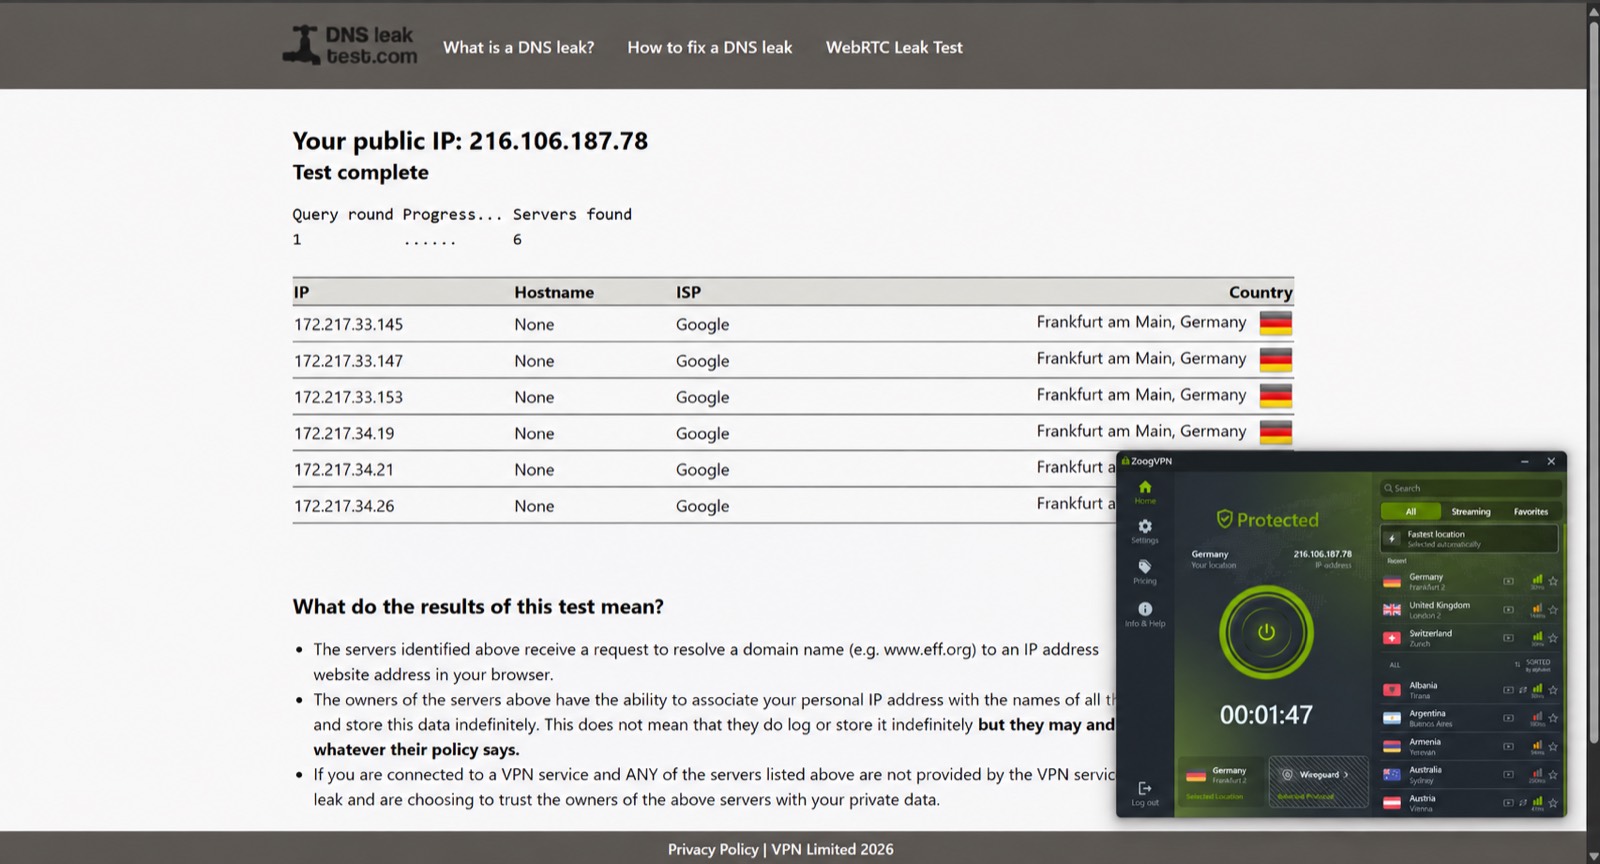
还有德国测试完成后的静态截图。三台服务器、两个国家,没有一次泄漏。
WebRTC
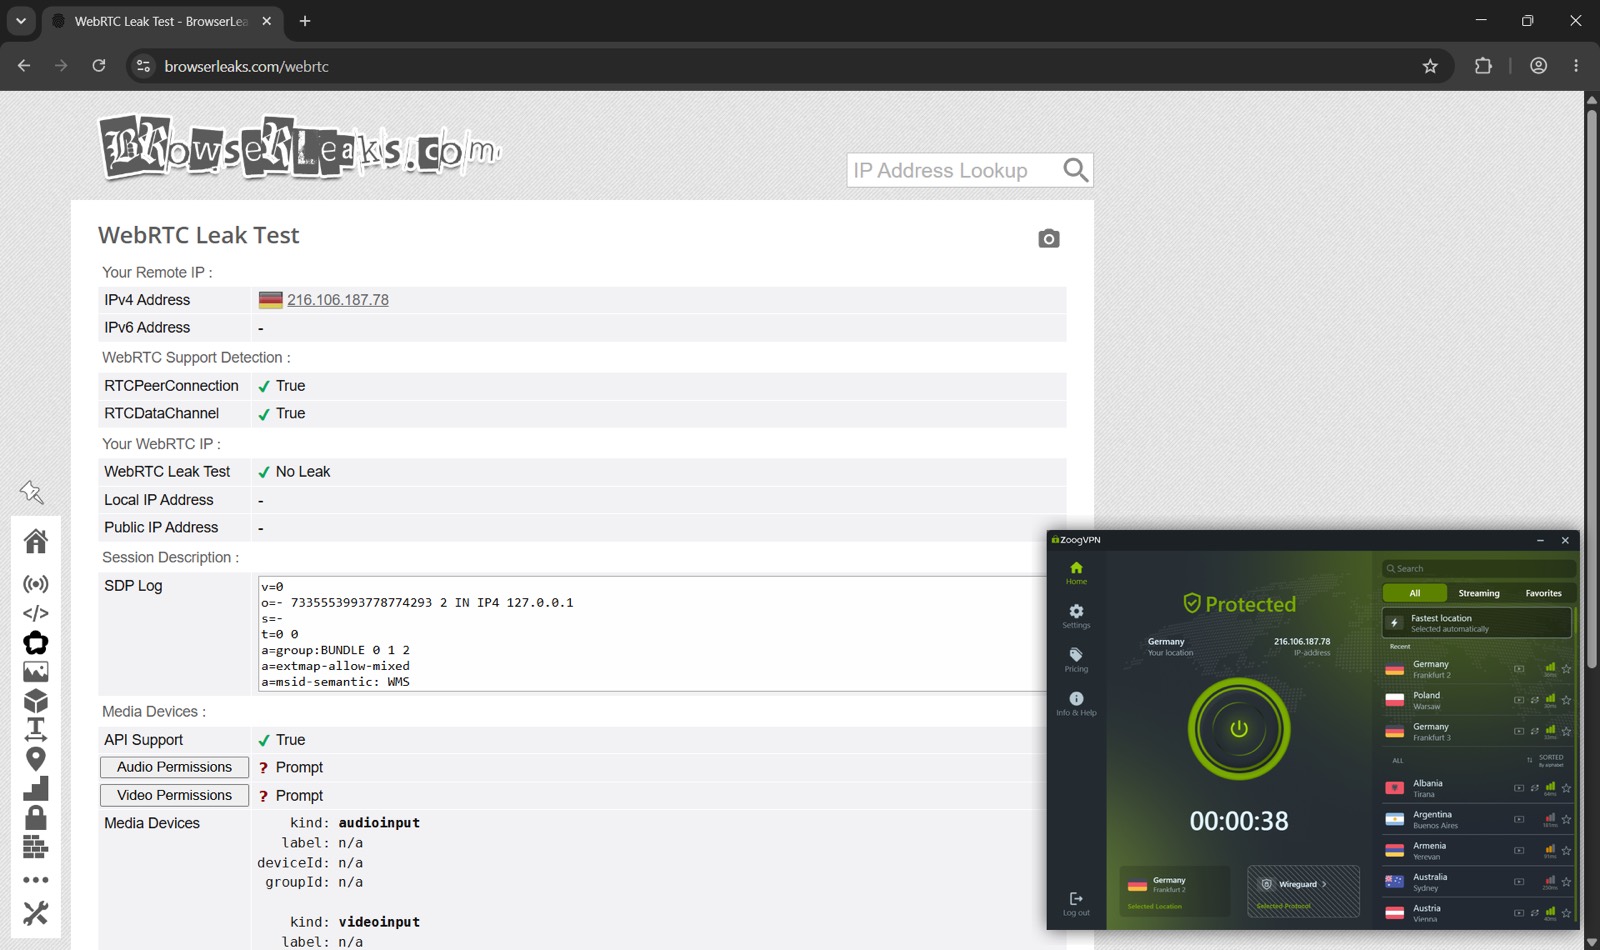
WebRTC 是多数 VPN 栽跟头的泄漏点,因为泄露是浏览器自己完成的,隧道根本看不到这件事发生。BrowserLeaks 的结论是 No Leak:本地地址与公网地址两行均为空,会话描述里只有 127.0.0.1——没有任何候选地址暴露真实的内网或外网地址。
真正让它值得展示的是交叉核对:测试检测到的远端 IP 216.106.187.78,与同一张截图里 ZoogVPN 窗口显示的出口 IP 完全一致。如果测试本身根本没跑起来,「无泄漏」毫无意义;而这里它显然跑了,并且只看到了 VPN。
有一点我们不打算美化
德国与瑞士出口上的解析服务器都是 Google 的。它们位于正确的国家,这正是击败地理性 DNS 泄漏的关键,我们测到的结果也就是如此。但它们并不是 ZoogVPN 自有的私有解析服务器,我们也不会把它们说成那样。如果你的威胁模型里专门包含 Google,这是一个需要权衡的细节,而不是一个可以打勾的项目。
我们没有测试的内容
- IPv6 泄漏。有一帧显示「IPv6: Not detected」,WebRTC 测试也没有 IPv6 远端地址,但这两者都不是 IPv6 泄漏测试。我们不声称具备 IPv6 防护。
- 断线保护行为。这些测试是在连接稳定时进行的。连接中断瞬间会泄漏什么——那才是现实中的泄漏窗口——是我们尚未进行的另一项测试。
- 每项测试只用了一个浏览器家族、一套操作系统。