Тесты ZoogVPN на утечки: DNS на трёх серверах и WebRTC
VPN, который маршрутизирует трафик, но позволяет резолверу или браузеру сообщить, кто вы, провалил единственную свою задачу. Происходит это обычно двумя способами: DNS-запросы уходят мимо туннеля либо WebRTC-стек браузера напрямую раскрывает ваш адрес. И ни то, ни другое не видно, пока специально не проверишь. Мы проверили на трёх серверах.
DNS: до и после
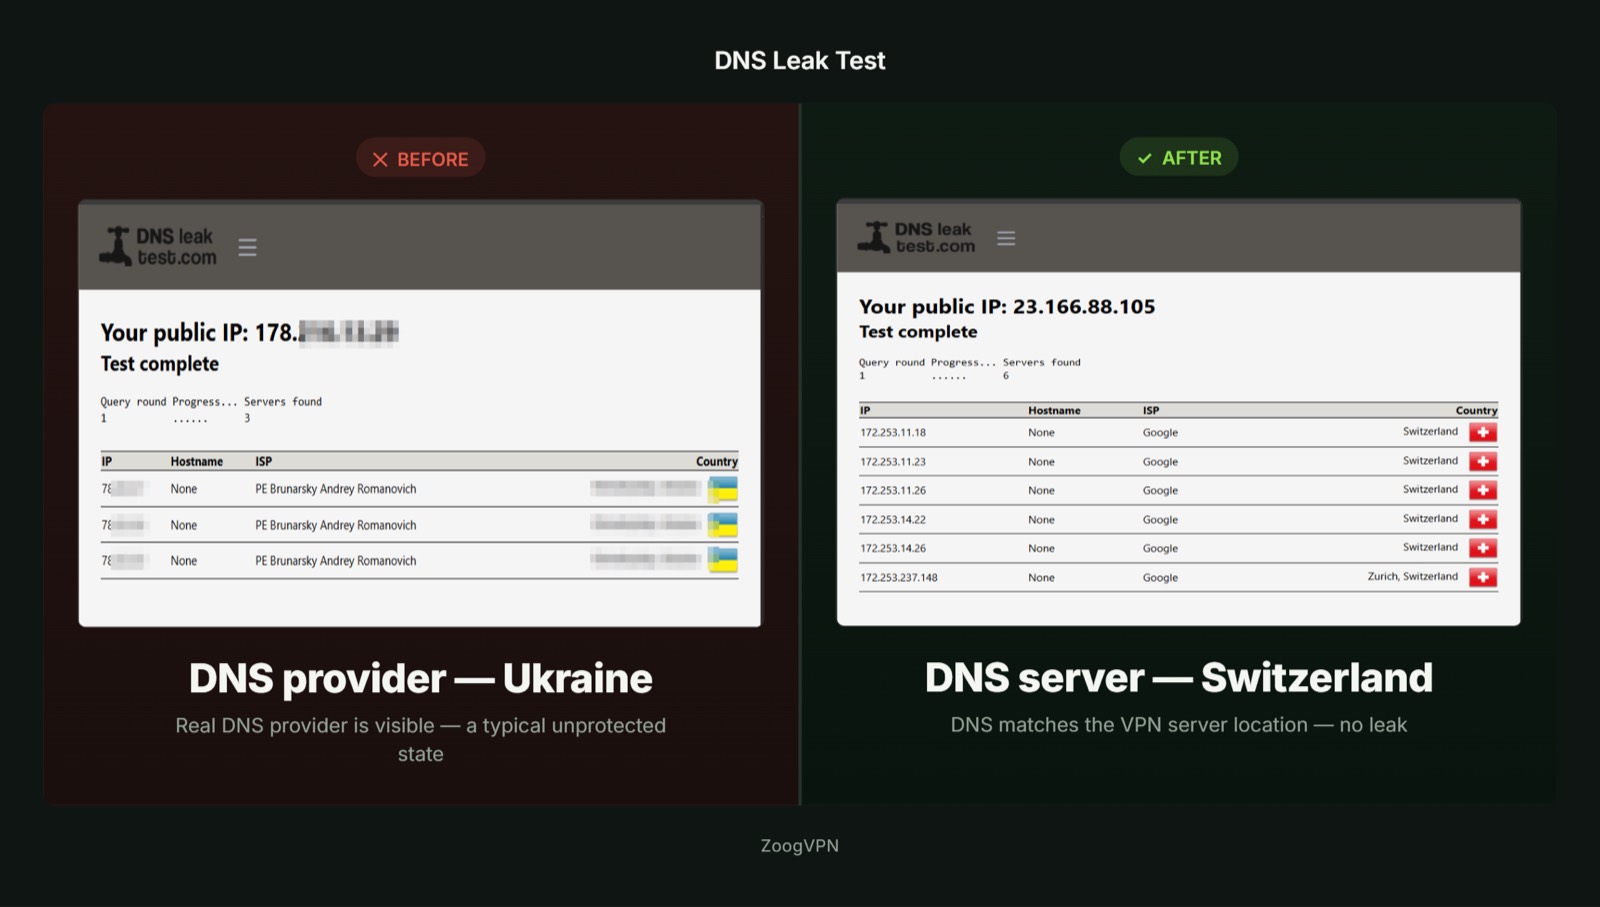
Левая колонка — это то, как утечка DNS выглядит на самом деле: реальный публичный IP и три резолвера, принадлежащих названному украинскому провайдеру. Всё это видит любой сайт, на который вы заходите. Правая колонка, на швейцарском сервере, показывает шесть резолверов — все в Швейцарии, в соответствии с выбранной локацией. Ничего украинского в защищённый тест не просочилось.
Тот же тест на немецком сервере, записанный по ходу, а не собранный задним числом: сначала незащищённые резолверы, затем подключение, затем повторный прогон, который приветствует франкфуртский выход.
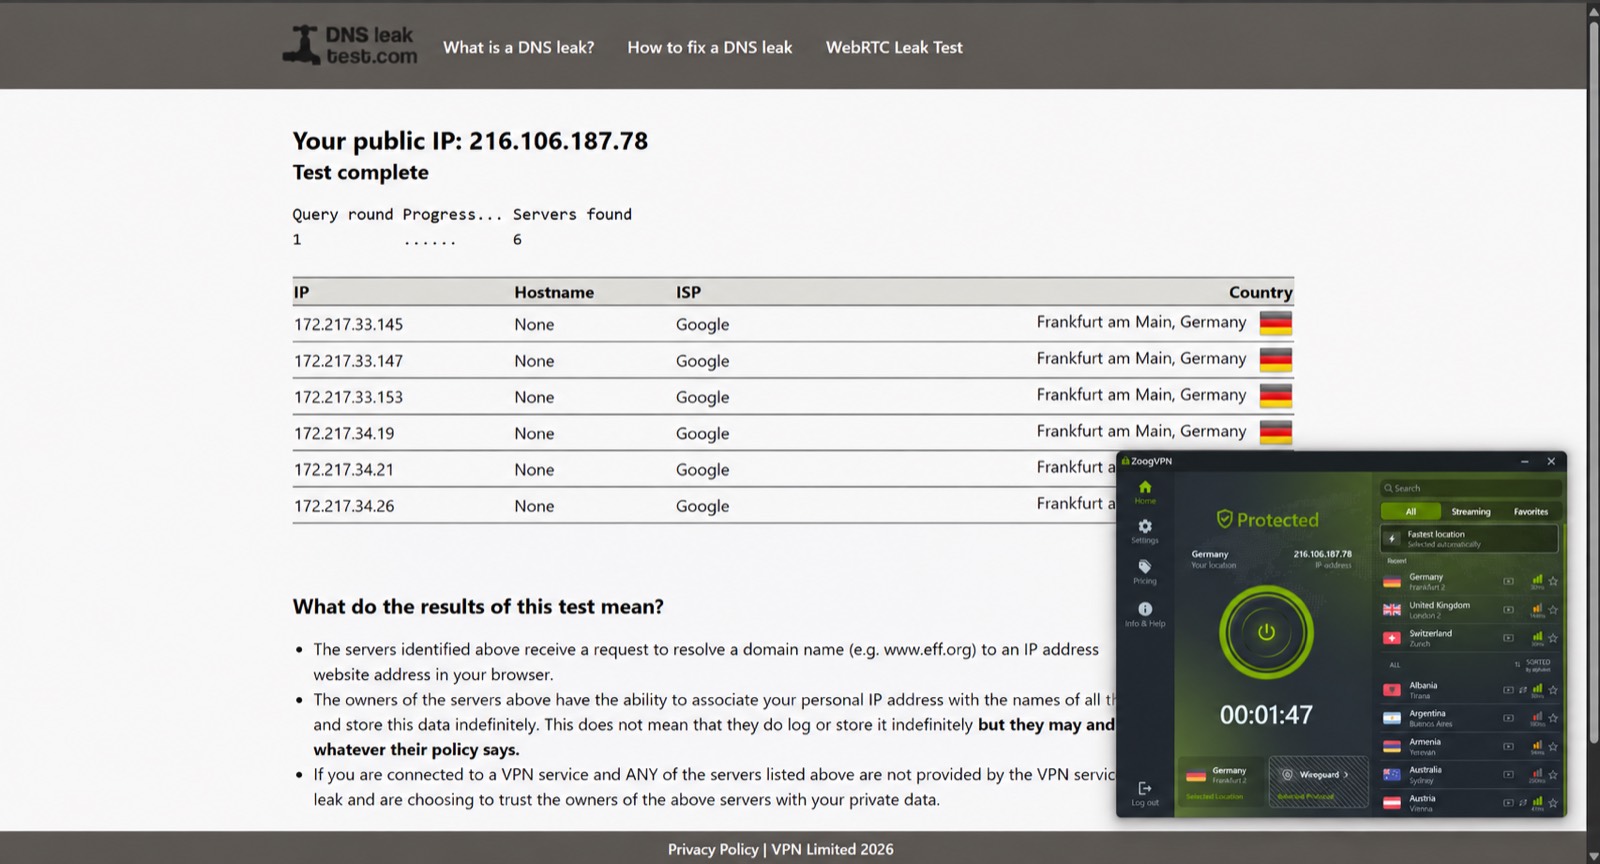
И завершённый немецкий тест статичным кадром. Три сервера, две страны, ни одной утечки.
WebRTC
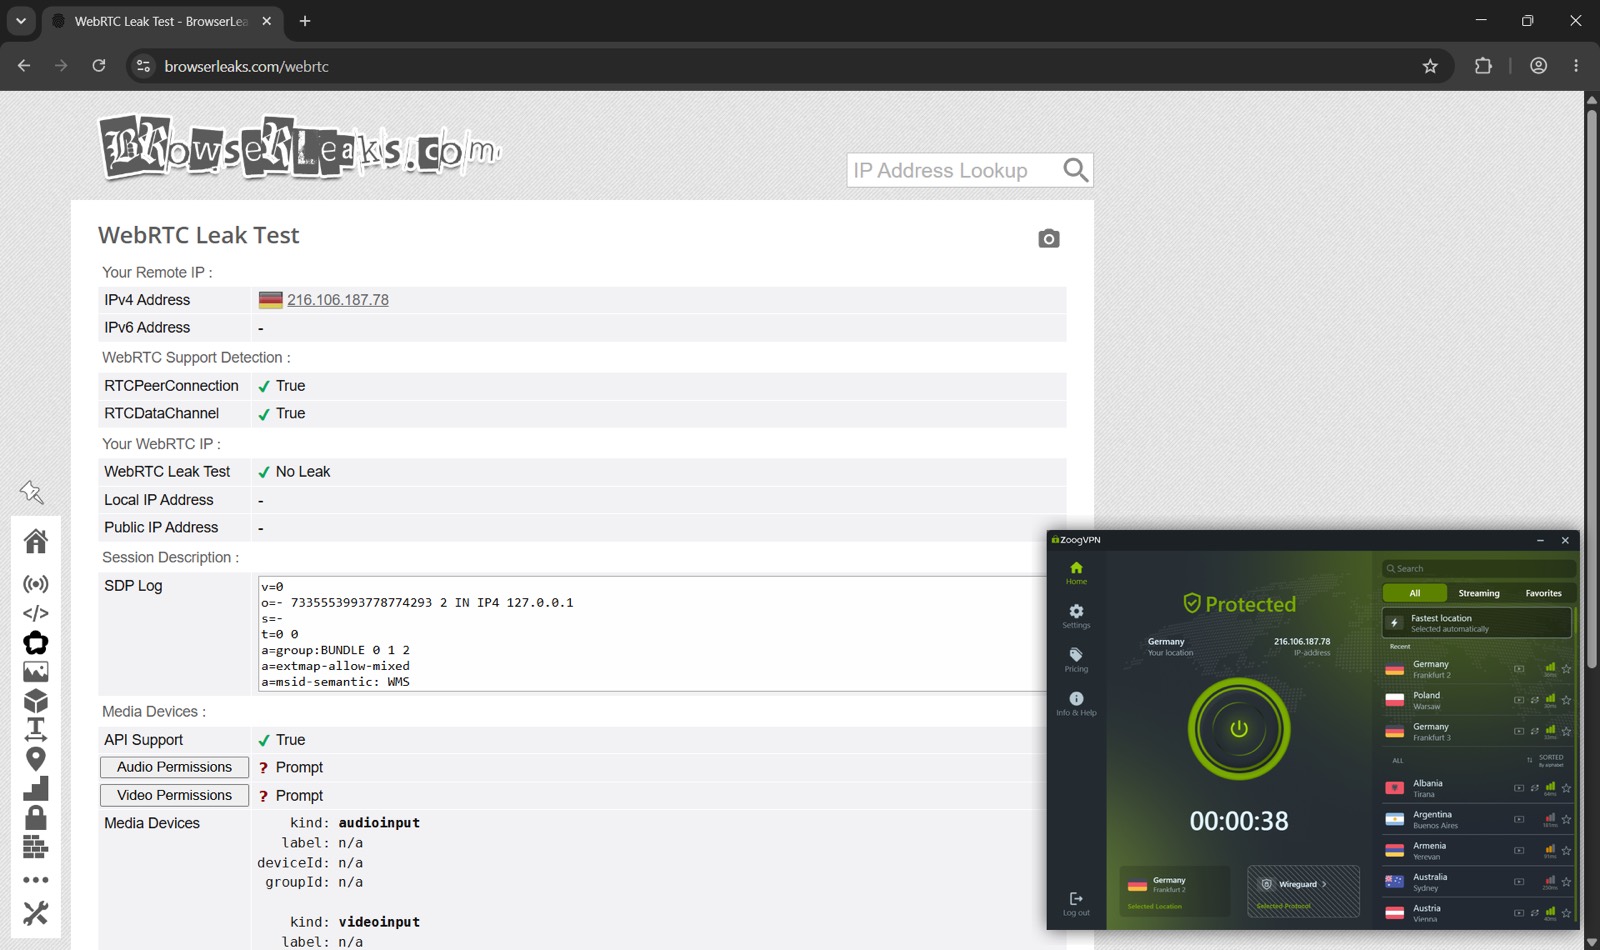
WebRTC — это утечка, на которой проваливается большинство VPN, потому что раскрытие делает сам браузер, а туннель этого даже не видит. BrowserLeaks сообщает No Leak: строки локального и публичного адреса пусты, а в описании сессии фигурирует только 127.0.0.1 — ни одного кандидата, раскрывающего реальный адрес в локальной или внешней сети.
Ценность придаёт перекрёстная проверка: удалённый IP, который увидел тест, — 216.106.187.78 — это тот же выходной IP, что показан в окне ZoogVPN на том же скриншоте. Результат «утечек нет» ничего не стоит, если тест просто не отработал; здесь он явно отработал и увидел только VPN.
Одна вещь, которую мы не станем приукрашивать
Резолверы и на немецком, и на швейцарском выходе — гугловские. Они находятся в нужной стране, и именно это побеждает географическую утечку DNS; такой результат мы и получили. Но это не приватные резолверы ZoogVPN, и выдавать их за таковые мы не будем. Если в вашей модели угроз отдельно стоит Google, это деталь, которую стоит взвесить, а не галочка, которую можно поставить.
Чего мы не тестировали
- Утечки IPv6. На одном кадре видно «IPv6: Not detected», а в тесте WebRTC нет удалённого IPv6-адреса, но ни то, ни другое не является тестом на утечку IPv6. Защиту IPv6 мы не заявляем.
- Поведение kill switch. Эти тесты шли на стабильном соединении. Что утекает в момент обрыва — а это и есть реалистичное окно утечки — отдельный тест, который мы не проводили.
- Одно семейство браузеров и одна ОС на тест.